Nel 2009 l'azienda Amesys ha venduto alla Libia il sistema di intercettazioni "Eagle": uno strumento destinato sia alle forze di polizia che all'intelligence.
Lo scopo primario è l'analisi del traffico e la sorveglianza di massa.
Analizzando i dati, i governi possono localizzare un individuo, le persone a lui associate e i membri di un gruppo, come gli oppositori politici
Eagle permette di intercettare di tutto: dalle e-mail alle chat, dalle chiamate via VoiP fino ai dati della navigazione, passando per gli allora usati SMS.
Può essere usato per monitorare delinquenti e terroristi, ma anche per colpire gli oppositori di un regime.
La Libia è solo uno dei tanti Paesi che in Medio Oriente e nel Nordafrica utilizzano sofisticate tecnologie acquistate all’estero provenienti tra l’altro da USA, Europa, Canada e Cina per reprimere le rivolte.
L’accesso a internet era stato totalmente bloccato in Libia dopo le rivolte dello scorso marzo 2011.
Il Paese è rimasto "offline" diverso tempo, quando i ribelli hanno preso il controllo di Tripoli.
Ai tempi furono 40 gli indirizzi e-mail, presumibilmente, intercettati con la centrale fornita a Tripoli da Amesys.
Si trattava di dissidenti storici del regime di Gheddafi, come Ashur Shamis: "È un oppositore di alto profilo del regime, rifugiatosi a Londra" spiega Heba Fatma Morayef, per anni responsabile per la Libia dell'associazione Human Rights Watch.
Ashur Shamis: "Sono stato buttato fuori dall'Università di Bengasi, dove insegnavo giornalismo, nel 1976. Sono stato incarcerato e torturato fino a entrare in coma. Nel 2003 ho creato con alcuni amici il Forum per lo sviluppo umano e politico della Libia. Il nostro sito è stato aggredito dagli Hacker tante volte e le nostre e-mail compromesse dall'intelligence libica, che mi ha inserito nella lista dei ricercati dell'Interpol. Hanno rubato la nostra corrispondenza privata e l'hanno usata per attaccarci"
Younis Fannush: "Sono stato messo sotto sorveglianza perché ero un attivista dell'opposizione al regime. Io e la mia famiglia abbiamo subito molte forme di persecuzione: un mio fratello è stato impiccato in pubblico"
Un’altra conversazione mostrava le difficoltà di due utenti nel condividere un video contro Gheddafi caricandolo su Internet. Tutte le società di software e tecnologia collegate al regime libico sono state contattate dal Wall Street Journal ma nessuna ha commentato le loro attività e i loro rapporti con Muammar Gheddafi.
Tra i file diffusi, oltre allo scambio di battute tra i due innamorati, c’è un video anti-Gheddafi condiviso da due internauti il 6 giugno 2011, una email del 16 settembre del 2010 in cui un uomo si chiede se credere alle riforme promesse da uno dei figli di Gheddafi, Seif-al-Islam.
La posta elettronica di Heba Morayef’s, un difensore dei diritti umani, è scandagliata il 12 agosto del 2010.
AMESYS E NON SOLO
Ma Eagle di Amesys non è di certo l'unica azienda a fare affari con le dittature, si può citare anche Sophos (quartier generale a Oxford), Qosmos (specializzata in sonde che consentono di estrarre metadati, bloccare o controllare siti internet, sorvegliare le mail, decrittare le password: insomma il cosiddetto DPI, Deep Packet Inspection), Phonexia (in Repubblica Ceca), Utimaco vanta tecnologie per l'immagazzinamento delle informazioni intercettate (telefonate fatte e ricevute, e-mail, siti Web visitati e posizione geografica dell'utente) capaci di assorbire fino a 100 mila dati al secondo: tutto viene conservato in un unico archivio e in questo modo è possibile fare ricerche in database di miliardi di dati in pochi secondi, stando alle brochure dell'impresa.
Anche la cinese ZTE (attrezzature di TLC) ha venduto la sua tecnologia al regime libico per operazioni di sorveglianza.
Inoltre una piccola azienda del Sudafrica, VasTech SA Pty Ltd, ha aiutato gli uomini del Rais a intercettare le telefonate internazionali in entrata e in uscita dalla Libia.
Riguardo alle telefonate intercettate da VasTech ci sono in archivio dai 30 ai 40 milioni di minuti al mese di conversazioni registrate nel corso degli anni.
Le leggi europee impediscono l'esportazione di strumenti per torturare, ma non fanno nulla per vietare la vendita di tecnologia che in Paesi come Siria, Iran, Bahrain aiuta i torturatori.
È quantomeno opinabile che le aziende continuino a fornire legalmente sistemi che individuano la posizione degli oppositori e sorveglino i loro siti.
I documenti tolgono ogni dubbio sul fatto che la stragrande maggioranza delle ditte lavori sia per la magistratura sia per i servizi segreti.
INTERCETTAZIONI LEGALI O MENO?
Il confine tra le intercettazioni legali, regolarmente autorizzate dai magistrati in base a precise leggi nazionali, e quelle dei servizi segreti, usate per lo spionaggio e quindi sottratte al controllo di un giudice, sembra sempre sottile.
La possibilità di monitorare in modo passivo un enorme numero di linee telefoniche è diventata sempre più importante. In questo caso tutte le comunicazioni vengono intercettate passivamente, senza un intervento della rete delle comunicazioni.
Questo è un metodo ideale per raccogliere informazioni per le agenzie di intelligence, ma anche per identificare gli obiettivi per le intercettazioni legali.
Il numero delle registrazioni in questo caso è molto più grande di quello che si ha in caso di intercettazioni legittime.
In pratica questi sistemi pescano nel mucchio e quando individuano un soggetto criminale, si passa alle intercettazioni legali: nel database, però, ci finiscono tutti.
In un regime, gli oppositori sono ricercati come criminali e terroristi: lo confermano i cablo della diplomazia USA rivelati da Wikileaks, dove sono citati decine di casi di scandali gravissimi che hanno al centro le intercettazioni illegali, ordinate dalla polizia o dai servizi di intelligence contro giornalisti, giudici e politici.
Dal Brasile alla Bulgaria, dalla Turchia a Panama, dal Perù al Libano.
Anni fa il Chaos Computer Club, scoprì un Trojan capace di installarsi nei computer e di rubare informazioni.
Era un prodotto dalla tedesca DigiTask, censita negli "Spy Files", e commercializzato come uno strumento destinato all'autorità giudiziaria.
Stando però agli esperti del Chaos Computer Club, quel Trojan non era solo in grado di intercettare tutti i dati del proprietario del computer, ma era anche capace di inserire file esterni: cioè poteva essere utilizzato per mettere prove false nel PC di un "sospetto" o di un nemico politico scomodo.
Andy Mueller Maguhn (membro storico e portavoce del Chaos Computer Club): "È proprio questa caratteristica che lo squalifica come uno strumento di prova legale, perché si tratta di un apparato progettato anche per contaminare la memoria"
venerdì 8 settembre 2017
mercoledì 6 settembre 2017
La "Nuova" Foto Di Cydonia Fu Un Fotomontaggio Fatto Al Computer?
Dopo lo sbarco sulla luna, negli anni 70, furono inviate le prime sonde su Marte alla ricerca di vita.
Una delle strutture più controverse che venne fotografata fu Cydonia (sfinge/volto), ovvero una serie di strutture piramidali. Le foto sembravano tutt'altro che naturali, in quanto troppo simmetriche, secondo i complottisti fu una opera d’insabbiamento messa in atto dalla NASA.
La NASA è stata accusata più volte di occultare e manipolare deliberatamente dati e informazioni, raccolti da anni, che proverebbero la natura artificiale di tali strutture e che presenterebbero sorprendenti analogie con alcuni siti archeologici sulla Terra.
Questa enigmatica formazione, fotografata dalla sonda Viking e raffigurante una sorta di gigantesco viso umano, destò notevole scalpore quando nel 1976 venne resa nota durante una conferenza stampa.
L'immagine scattata è questa:
L’ente spaziale minimizzò il tutto giustificandolo come un’illusione ottica, dovuta ad un gioco di luci ed ombre ma la NASA venne accusata di occultamento. Accuse radicatesi negli anni 90, alla luce dei ripetuti inspiegabili fallimenti di diverse missioni verso il Pianeta Rosso.
Missioni molto attese dagli stessi ricercatori, fautori dell’ipotesi artificiale delle strutture marziane, i quali auspicavano un’ulteriore osservazione dettagliata della regione di Cydonia, che mediante nuove e più sofisticate apparecchiature, avrebbe sancito, o meno, la reale presenza e natura del Volto e delle strutture piramidali ad esso vicine.
LA NUOVA MISSIONE
Nel 1996 furono inviate le missioni Pathfinder e Mars Global Surveyor (MGS), che nel 1998 iniziarono a trasmettere nuove immagini della superficie di Marte ed in particolare di Cydonia.
Nell’aprile di quell’anno il Jet Propulsion Laboratory (JPL) della NASA presentò un ingrandimento della zona del Volto di Cydonia ripresa dall’MGS. L’immagine, divulgata attraverso i media internazionali, non aveva più alcuna relazione con il Volto delle precedenti immagini a bassa risoluzione riprese dal Viking (nulla di "alieno" vi appariva), al punto da venire soprannominata "Impronta".
Dunque, scattata attraverso una coltre di nubi e non del tutto chiara, tale nuova immagine venne fatta passare come la prova definitiva dell’inconsistenza dell’origine artificiale della "Sfinge".
La NASA pensava di aver chiuso definitivamente la questione: il "Volto" effettivamente era scomparso, a causa della maggiore risoluzione delle apparecchiature fotografiche dell’MGS.
L’orbiter Viking aveva una risoluzione spaziale molto minore di quella della camera HiRISE, inoltre usava una diversa geometria della luce, queste caratteristiche specialmente in bassa risoluzione hanno creato l'alone di mistero, ma la ”Mars Reconnaissance Orbiter” ha appurato che stiamo parlando di una normale collina alta 300 metri. Il tutto sarebbe stato scaturito anche da un curioso fenomeno del nostro cervello chiamato pareidolia: l'illusione subcosciente che tende a ricondurre a forme note oggetti o profili (naturali o artificiali) dalla forma casuale. L'associazione si manifesta in special modo verso le figure e i volti umani, ed è quello che è successo con la faccia di Marte, ricondotta dal cervello umano ad un viso, con lineamenti a noi familiari.
UN FALSO GRAZIE ALLA COMPUTER GRAFICA?
Le polemiche secondo la NASA si sarebbero chiuse lì, in realtà non fu così.
Un ricercatore indipendente americano Ian Fleming (consulente NASA per lavori in simulazione computerizzata) del VGL (sito telematico specializzato nell’analisi di anomalie rilevate durante missioni spaziali USA) dichiarò di poter dimostrare che l’ingrandimento elaborato dal JPL era assolutamente un falso. Secondo lui la NASA, avrebbe di proposito trasmesso un'immagine di pessima qualità per convincere l’opinione pubblica dell’infondatezza della questione. Fleming disse che la NASA aveva utilizzato un metodo di elaborazione dell’immagine. Il tutto tramite l’uso di un filtro ad alta banda (che trasmette tutte le frequenze al di sopra di una determinata frequenza limite e che attenua tutte le altre) con annesso un filtro per i rumori di fondo di Photoshop ed un filtro a rilievo. Questi ultimi trovano impiego nella grafica computerizzata per effetti speciali, ma risultano estremamente ingannevoli una volta usati su immagini dove la realtà deve essere rappresentata il più fedelmente possibile.
I CONTI NON TORNANO
La falsificazione della foto MGS sembrerebbe palese, per via delle ombre anomale.
Secondo Fleming si tratterebbe di un altro oggetto o di un immagine ritoccata dalla NASA al computer (o addirittura creata al computer ex nova, ricavandola da quella originale). Sarebbero stati usati filtri ad alta banda che lasciano passare solo determinate frequenze limite oltre una certa soglia, attenuando tutte le altre (ovvero le dimensioni ed altri particolari). A ciò è stato aggiunto un filtro per i rumori di fondo (per eliminare particolari che non avrebbero potuto rimuovere) ed un filtro a rilievo (per aggiungere particolari inesistenti), entrambi utilizzati per effetti speciali. Inoltre, pare che la foto originaria, abbia subito dei ritocchi di risoluzione (la ventilata 2048 x 9600 pixel sia diventata 1024 per 19.600 pixel).
Nel file trasmesso non venne introdotto alcun codice di controllo degli errori (a parte un "Parity Check") per questo motivo l'immagine presentava errori/anomalie di risoluzione (poi mediate tramite algoritmi di filtraggio che hanno ridotto le anomalie ma anche abbassato il contrasto).
Vennero utilizzati inoltre solo 76 tonalità di grigio e non le canoniche 256 con evidenti degradi di qualità e dei tre colori primari il verde fu sintetizzato utilizzando tonalità di rosso e blu.
L'immagine finale è stata poi deformata sino al 151,25% e non è stato utilizzato nessun algoritmo di compressione. Infine pare che le coordinate geografiche fornite non corrispondessero a quelle scattate durante la foto originale del Viking I : la nuova immagine proveniva da una zona distante 16 km!
Fleming ha anche ribadito che le ombre non erano compatibili con le condizioni d'illuminazione e quindi derivavano da processi di filtraggio atti ad alterare l'immagine originaria.
La nuova foto era stata fatta con un banale computer e non realmente stata fotografata dal MGS?
Alle accurate analisi della ripresa del Mars Global Surveyor (condotte dal Dott. Mark Carlotto), specialista nell’elaborazione d’immagini risulta che l’oggetto in questione presenta un grado di simmetria troppo inusuale rispetto a formazioni rocciose naturali, pertanto, come sottolinea Fleming, il JPL ha divulgato la foto modificata con l’intento di ostacolare il progresso di ulteriori ricerche scientifiche sull’eventuale presenza di strutture artificiali sul suolo di Marte.
RAPPORTO BROOKING
Probabilmente una spiegazione di ciò è nel rapporto Brooking. Il documento, commissionato dalla NASA nel 1958 anno di fondazione dell’ente, su volere del presidente Eisehnower venne reso noto al presidente del comitato della NASA per gli studi a lungo raggio nel 1960.
"La NASA è incaricata di rendere note alle agenzie direttamente implicate nella difesa nazionale le scoperte che hanno un valore o un significato militare. Le informazioni ottenute o sviluppate da questo ente nell’esercizio delle sue funzioni sancite da questo atto saranno suscettibili di eventuali pubbliche ispezioni tranne che nei seguenti casi: a) informazioni sulle quali la legge federale abbia autorizzato o richiesto il segreto, e b) informazioni tenute nascoste per proteggere la sicurezza nazionale"
Nel rapporto intitolato "Proposed Studies on the Implication of Peaceful Space Activities for Human Affairs" si rende noto che se la NASA dovesse scoprire prove di vita extraterrestre, sarebbe tenuta a esercitare uno stretto controllo su tale notizia per motivi di pubblica sicurezza. Alla base del programma, le seguenti considerazioni: "Società sicure del proprio posto nell’universo si sono disintegrate quando hanno dovuto unirsi a società più antiche non basate sulla famiglia, ma fondate su idee e modi di vita diversi"
La politica di occultamento, sulla presenza di forme di vita aliene o di relativi reperti, risalirebbe ad epoca antecedente alla costituzione della NASA. Fra i documenti che esortavano ad una simile condotta, su auspicio dalle autorità governative, c’è il "Rapporto degli incontri del Comitato consuntivo scientifico sugli oggetti volanti non identificati indetti dai servizi segreti scientifici della CIA, dal 14 al 18 Gennaio 1953" nella cui conclusione si legge: "Il racconto ripetuto ed enfatizzato di questi fenomeni (incontri con UFO) sfocia, in questi tempi tormentati, in una minaccia per l’ordinato funzionamento degli organi deputati a proteggere la classe politica".
Nel 1992 il rappresentante del Congresso USA Howard Wolpe rilasciò importanti dichiarazioni inerenti il rinvenimento di un documento ufficiale intitolato "Suggestions for Anticipating Requests under Freedom of Information Act".
Wolpe scrisse all’ammiraglio Richard Truly e al capo della NASA quanto segue: "Questo documento NASA insegna agli impiegati governativi a:
1) riscrivere o persino distruggere documenti per "minimizzarne l’impatto negativo"
2) confondere documenti e testi in modo tale che il loro senso risulti "meno significativo"
3) perfezionarsi nel "migliorare i programmi di servizio computerizzati per eludere le varie richieste sotto il FOIA"
Sia ben chiaro che colui che scrive qui è ben lungi dall'essere un complottista che crede alle scie chimiche e a complotti vari ma questa storia appare quantomeno curiosa. Ovviamente il presente articolo non vuole dimostrare che Cydonia sia sicuramente una struttura artificiale, quanto il fatto che la seconda foto diffusa dalla NASA a fine anni 90 molto probabilmente sia stata ritoccata/fatta al computer. I motivi ovviamente rimarranno ignoti.
LINK UTILI
In passato c'è anche chi si è dilettato a modificare questa foto con Photoshop, per dimostrare quanto sia stato facile il lavoro di manipolazione fatto al computer. Per saperne di più, vi rimango agli appositi link (queste pagine sono state ormai rimosse da Internet, ecco perchè le linko da archive.org):
The Politics Of Science And JPL's "Catbox" Enhancement Of The Face On Mars
How To Make A Catbox
The MGS Face Image in a Different Light
domenica 3 settembre 2017
Gli Smartphone e Wi-Fi Sono Pericolosi? Radiazioni Elettromagnetiche
"Quante radiazioni emettono i nostri cellulari quando telefoniamo tenendoli attaccati alla testa?"
"Quanto fanno male le radiazioni emesse dai cellulari e che conseguenze possono avere?"
Quando si parla di "Specific Absorption Rate" ci si riferisce ai livelli di esposizione alle radiazioni dei dispositivi elettronici in generale e dei cellulari in particolare.
In pratica il SAR è la misura delle radiazioni emesse da cellulari e smartphone, il cui valore indica l'energia elettromagnetica assorbita dal corpo umano quando entra nel campo elettromagnetico a radiofrequenze (RF).
Maggiore è il valore SAR e maggiore sarà la pericolosità associata.
E' stato stabilito un limite legale di radiazioni SAR per i dispositivi elettronici che negli USA è di 1,6 watt per chilogrammo (W/kg) mentre in Europa è 2 (W/kg).
RADIAZIONI
Oltre agli smartphone, anche Wi-Fi, TV, satellite, lampade, luci, forni a microonde e il sole, emettono radiazioni il cui effetto principale è il riscaldamento.
Il livello del riscaldamento non ha, teoricamente, alcun impatto sulla salute dell'uomo ed è così basso da non provocare alcun danno, almeno nel breve periodo.
Si sa poco però sugli effetti a lungo periodo.
Gli standard SAR, tuttavia, sono stati sviluppati per proteggere le persone dagli effetti acuti del calore generato dalla radiazione a microonde, ma non tengono alcun conto di eventuali altri effetti non termici delle radiazioni del telefono cellulare che possono causare danni da esposizione a lungo termine, compresi il rischio di cancro al cervello e danni ormonali (tra le quali, infertilità).
Se il corpo umano viene esposto a campi elettromagnetici per periodi prolungati a queste radiazioni non si può escludere che possano provocare problemi.
Tornando comunque alla misura SAR delle radiazioni, esistendo una soglia massima, è ovvio che tutti gli smartphone in vendita sono testati per rimanere sotto la soglia di sicurezza.
Storicamente gli smartphone che hanno meno emissioni, sono gli smartphone Samsung, grazie alla loro antenna particolare che emette meno radiazioni e calore.
Più elevate sono invece i valori SAR per gli iPhone.
Quelli peggiori invece sono gli smartphone dual sim, che avendo un doppio segnale, hanno un campo elettromagnetico più intenso.
SOLUZIONI
Chi fosse preoccupato per gli effetti che le radiazioni possono avere a lungo termine, oltre a comprare uno smartphone con bassa emissione, può adottare alcuni accorgimenti nell'uso quotidiano.
Per esempio, non usare il cellulare in auto senza auricolari perchè l'auto fa da "gabbia di Faraday" e disturba il segnale che, per essere mantenuto buono, richiede maggiore potenza al cellulare.
Evitare il wireless (la modalità aereo, in generale, è più salutare per questo se non lo si usa ma non lo si vuole spegnere è preferibile questa modalità).
L'uso di auricolari, anche Bluetooth (il Bluetooth emette radiazioni davvero minime), quando si sta molto al telefono è ottimo.
Tenere conto poi che le radiazioni emesse aumentano, quando il segnale è debole e il telefono deve cercare continuamente celle migliori o passare frequentemente dal 3G al 4G.
Se c’è poca rete infatti, poco campo (lo vedete dalla barre sul display) le chiamate andrebbero evitate/limitate.
Sarà necessaria più potenza radiante, quindi più radiazioni.
Usarlo meno possibile in movimento: come in treno ed in auto, meno segnale, più radiazioni.
Non mettetelo vicino alla testa in fase di chiamata dove le radiazioni sono più forti, aspettate la risposta (vivavoce come soluzione possibile).
Durante la chiamata ogni tanto va cambiato l'orecchio.
Sbagliato addormentarsi con il cellulare vicino alla testa.
venerdì 1 settembre 2017
Le Origini Di Bitcoin: Da Dove Nasce e Perchè?
Le radici di Bitcoin o meglio il primo embrione può esser fatte risalire al 1982, quando apparve la prima descrizione di un sistema crittografico per effettuare pagamenti non tracciati redatta da David Chaum, un ingegnere informatico specializzatosi in crittografia. Da essa, Chaum stesso realizzò nel 1990 una prima implementazione funzionante del sistema da lui ideato denominata eCash.
Lui introdusse anche il concetto di moneta anonima digitale e dei sistemi reputazionali basati su pseudonimi. Ecco quindi che nei primi anni 90 iniziarono ad essere attivi soprattutto nella Silicon Valley diversi gruppi di sostenitori della crittografia come mezzo di cambiamento politico e sociale.
LA RIVOLUZIONE GIAPPONESE
All’inizio degli anni ’90, i ricercatori della Nippon Telegraph And Telephone Corporation (NTT) Tatsuaki Okamoto e Kazuo Ohta descrivono un sistema rivoluzionario:
1) La sicurezza del sistema deve essere indipendente dalle condizioni fisiche del sistema stesso e deve consentire al denaro di essere trasferito attraverso la rete
2) Non deve essere possibile clonare il denaro
3) Nessuno può essere in grado di tracciare il rapporto tra un utente e i propri acquisti
4) Le transazioni devono poter svolgersi anche online
5) Il denaro può essere inviati ad altri utenti
6) Il denaro può essere suddiviso in unità più piccole
I sistemi ideati da David Chaum soddisfano solo alcuni di questi requisiti.
Questo paper è tornato attuale molti anni dopo la sua pubblicazione perché, essendo stato scritto da autori giapponesi, si è cercata una connessione con Satoshi Nakatomo, il misterioso creatore di Bitcoin.
TIM MAY, LA CRITTOGRAFIA E I PROTOCOLLI
Nel 1992 venne fondato il movimento Chyperpunk che diffondeva una mailing list in cui venivano discussi temi legati alla crittografia, alla matematica e all'informatica.
Uno dei fondatori del movimento fu Tim May che lavorò a lungo alla Intel come ingegnere elettronico dove, in qualità di capo della ricerca, risolse problemi di un certo rilievo nell'ambito dell'affidabilità dei circuiti integrati. May diede una impronta particolare al movimento, contribuendo a creare un ponte ideale tra il mondo della crittografia e l'anarchismo, ovvero il Cripto-Anarchismo, sorta di spazio virtuale in cui realizzare i principi dell'anarchismo.
May consolidò la parte concettuale del movimento pubblicando nel 1992 il manifesto del Cripto-Anarchismo e, nel 1994, il "Cyphernomicon", vera e propria summa dei principi teoretici.
May: "Proprio come la tecnologia della stampa ha modificato e ridotto il potere delle corporazioni medievali e la struttura del potere sociale, allo stesso modo anche i metodi di crittografia altereranno fondamentalmente la natura delle grandi imprese e l'interferenza del governo nelle transazioni economiche. In combinazione con i mercati emergenti dell'informazione, la cripto-anarchia creerà un mercato liquido per ogni tipo di materiale che può essere trasferito in parole e immagini"
La crittografia e i protocolli digitali avrebbero permesso non solo lo scambio di informazioni riservate (fondamentale per le monete virtuali e non solo) ma anche la stipula, la verifica e il rispetto di veri e propri contratti tra soggetti anonimi indipendentemente da enti terzi.
NICK SZABO, GLI SMART CONTRACT E LA CATENA
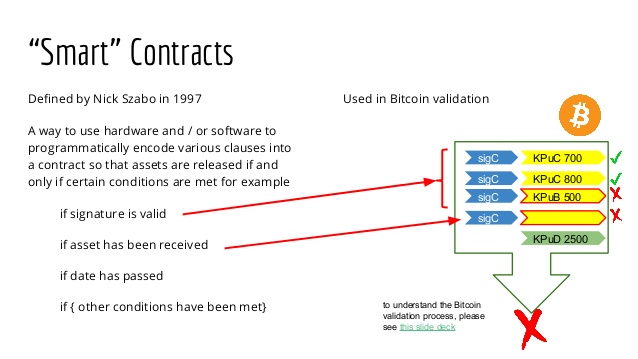
Riguardo il concetto di Smart Contract e Blockchain non si può che citare Nick Szabo, un informatico di origine ungherese esperto di crittografia. Nel 1993, anche se la prima descrizione completa è datata 1997 (First Monday, Vol.2 N.9 ), Szabo ebbe l’idea d'inserire in device fisici componenti hardware e software che ne potevano modificare il funzionamento sulla base di condizioni previste nelle clausole di un contratto. Il concetto di Smart Contract si compone di tre parti: l’espressione di una logica contrattuale come codice di un programma, la rappresentazione degli eventi che attivano la logica come messaggi inviati al programma stesso, un meccanismo che regoli trasferimenti di denaro da un punto all’altro. L’esecuzione di un programma per computer è oggettiva, nel senso che in base all' input avrò un certo risultato. In altre parole, una volta che un contratto è diventato uno Smart Contract e i contraenti concordano nell’accettarne le clausole, gli effetti non sono più legati alla loro volontà.
Affinché il tutto funzioni, sono necessarie delle garanzie: che il codice non venga modificato, che i messaggi provengano da chi deve inviarli, che l’avviamento venga disabilitato.
Tradizionalmente la fiducia nell’efficacia di un contratto viene garantita da una terza parte, un intermediario che si pone tra i contraenti e che naturalmente viene retribuito per i suoi servizi.
Anche le borse oggi possono essere viste come piattaforme per l’esecuzione di Smart Contracts standardizzati che comportano lo scambio di prodotti finanziari. La diffusione di questi sistemi ha creato la Blockchain. Essa altro non è che un libro replicato su una rete di nodi paritari dove sono registrati in modo indelebile le informazioni di proprietà di uno o più asset.
L’immodificabilità dei record è garantita da tecnologie crittografiche e dal fatto che, una modifica, per essere accettata (per esempio un trasferimento di proprietà di un asset), deve essere confermata dalla maggioranza dei nodi della rete. Oltre che come libro mastro, una Blockchain può però anche agire come piattaforma di esecuzione di operazioni. Quella dei Bitcoin ad esempio esegue del codice che effettua i trasferimenti di proprietà dei Bitcoin da un wallet all’altro sulla base di un input proveniente dall’esterno (un messaggio da un utente). Già così com’è, quindi, l’infrastruttura Bitcoin può essere usata per effettuare il trasferimento di fondi (in Bitcoin) previsto per esempio dalle clausole di uno Smart Contract eseguito da qualche altra parte. Di più, l’architettura software di Bitcoin permette di associare ad un indirizzo una piccola quantità di dati (metadati) che possono essere usati per descrivere un “asset” diverso da un Bitcoin e le istruzioni per il trasferimento di quell’asset da un indirizzo ad un altro. I vantaggi di realizzare gli Smart Contracts su una Blockchain sono notevoli.
Innanzitutto, si ottiene la registrazione del contratto su un libro mastro che ne garantisce l’immodificabilità. In secondo luogo, la Blockchain garantisce con sistemi crittografici estremamente robusti che i messaggi che costituiscono l’input del programma/smart contract vengano effettivamente da chi è autorizzato a mandarli (ogni messaggio è firmato). Questo fa sì che una infrastruttura di Smart Contracts possa avere aderenti che non si conoscono tra di loro e non si fidano l’un l’altro senza la necessità di un intermediario che dia fiducia a tutti.
Szabo presenta il progetto “Bit Gold”, il quale non ha successo, ma anticipa l'embrione del futuro Proof Of Work (pur non utilizzando questo termine), ovvero un meccanismo che consente di coniare moneta (virtuale) risolvendo un problema crittografico e affrontando così dei costi reali (dovuti al consumo di energia della CPU). Nel lavoro di Szabo è presente anche il concetto di chain (catena) che lega la verifica di ogni una transazione alla successiva. Anche altri concetti utilizzati in Bit Gold vengono ripresi anni dopo da Bitcoin, tanto da far pensare che sia lo stesso Szabo ad aver ideato anche quest’ultimo sistema.
DOUGLAS JACKSON E L'E-GOLD
L'E-gold viene lanciato nel 1996 da Douglas Jackson. Il denaro elettronico in circolazione è garantito da lingotti d’oro, d’argento e di platino inizialmente depositati in una banca in Florida, successivamente a Londra e Dubai. La moneta ha un discreto successo, tuttavia negli anni 2000 numerosi attacchi informatici vengono portati a segno contro i titolari dei conti in E-Gold.
Sono principalmente attacchi di Phising. L'E-gold viene anche utilizzato come oggetto di truffe basate sul classico schema Ponzi e diventa pure il metodo di trasferimento di moneta preferito dai trafficanti di numeri di carte di credito, visto che per aprire un conto in E-Gold è possibile utilizzare pseudonimi.
Tutte questi fattori, uniti all’intervento dell’FBI e dei servizi segreti statunitensi, decretano la fine del progetto di Jackson, che nel 2007 viene incriminato per diversi reati, tra cui l’esercizio senza licenza dell’attività di trasmissione di denaro.
ADAM BACK E IL PROOF OF WORK
Nel 1997 Adam Back con il suo algoritmo Hashcash fornisce un'importante funzione di Mining per le criptovalute: nasce ufficialmente il Proof Of Work (il Bitcoin utilizzerà appunto questo sistema).
In realtà il sistema inizialmente viene utilizzato come filtro-antispam.
Per il Bitcoin, questo sistema, impedirà l' "avvelenamento" delle transazioni e della catena.
WEI DAI, LA NON TRACCIABILITA' E LA DECENTRALIZZAZIONE
Nel 1998 Wei Dai (forse uno pseudonimo) parlava di un protocollo "che consente ad un gruppo di pseudonimi digitali non tracciabili di effettuare vicendevolmente pagamenti in denaro e di assicurare il rispetto di contratti senza aiuti esterni". Ispirato dal lavoro di Tim May, Wen Dai iniziava così il proprio articolo:
Wei Dai: "Una comunità è definita dalla cooperazione dei suoi partecipanti, e una cooperazione efficace richiede un mezzo di scambio (denaro) e una modalità per far rispettare i contratti. Tradizionalmente questi servizi sono sempre stati erogati da un governo o da istituzioni da esso sponsorizzate dal governo e unicamente nei confronti di entità legali. In questo articolo ho descritto un protocollo con cui questi servizi possono essere forniti a delle entità non tracciabili"
L'idea di Wei Dai contiene l'ossatura quasi completa del protocollo sul quale da lì a poco verrà implementato Bitcoin. Sostanzialmente si parla di una rete decentrata non tracciabile, in cui i mittenti e destinatari di denaro sono identificati solo da chiavi pubbliche e ogni transazione è firmata digitalmente.
Inoltre fa dei ragionamenti su come creare un meccanismo di emissione di denaro collegato a un qualche onere computazionale da assolvere.
Su un post su un forum (1998), Wei Dai descriverà due protocolli:
Nel primo protocollo, ogni partecipante gestisce un proprio separato database su quanti soldi appartengono ad ogni pseudonimo, e l’oggetto di questo protocollo è il modo nel quale questi conti correnti vengono aggiornati.
-Creazione di denaro:
Chiunque può creare denaro rendendo pubblica (broadcasting) la soluzione di un problema computazionale fino a quel momento irrisolto.
La sola condizione è che deve essere facile determinare quanto sforzo computazionale occorre per risolvere il problema e, in caso contrario, la soluzione non deve avere un valore né pratico né intellettuale.
Il numero di unità monetarie creato è uguale al costo dello sforzo computazionale in termini di un paniere di beni.
Per esempio, se un problema richiede 100 ore ad essere risolto nel computer che lo risolve più convenientemente, e ci vogliono 3 panieri standard per acquistare 100 ore di funzionamento di quel computer nel mercato libero, allora sulla diffusione della soluzione di quel problema ognuno accrediterà al mittente 3 unità nel proprio database.
-Trasferimento di denaro:
Se Alice (il detentore dello pseudonimo K_A) vuole trasferire X unità d denaro a Bob (detentore dello pseudonimo K_B), essa diffonde il messaggio “Io K_A consegno X unità di denaro a K_B”.
In seguito a questo messaggio broadcast, ciascuno sottrae nel proprio database X unità dall’account di K_A e somma X unità al conto di K_B, a meno che questo non crei un bilancio negativo peer K_A, nel qual caso il messaggio viene ignorato.
-Applicazione dei contratti:
Un contratto valido deve includere un massimo di risarcimento in caso di fallimento di ogni parte contrattuale.
Deve anche contemplare una (terza) parte che eseguirà un arbitrato nel caso di contestazioni.
Tutte le parti di un contratto, incluso l’arbitro, devono inviare in rete le loro firme digitali del contratto prima che questo possa essere considerato valido.
Al momento della diffusione in rete del contratto e delle firme digitali, ogni partecipante addebita nel proprio database al conto di ciascun partecipante il massimo del sua quota massima di risarcimento e accredita su un conto speciale che si identifica con l’hash sicuro del contratto, la somma dei risarcimenti massimi di tutte le parti.
Il contratto diviene efficace se gli addebiti funzionano su tutte le parti contrattuali senza che si verifichi un bilancio negativo per nessuno, caso nel quale il contratto viene ignorato e tutti i conti correnti vengono ripristinati al valore precedente (rollback).
Un esempio di contratto dovrebbe essere simile a questo:
K_A acconsente di consegnare a K_B la soluzione del problema P prima delle 00:00:00 del 01/01/2100,
K_B acconsente di pagare K_A 100 bitcoin (UM, unita di moneta) prima delle 00:00:00 del 01/01/2100,
K_C acconsente di svolgere un arbitrato in caso di contestazione.
K_A acconsente di pagare a K_B un massimo di 1000 bitcoin in caso di fallimento [non consegna]
K_B acconsente di pagare a K_A un massimo di 200 bitcoin in caso di fallimento [non vuole più la soluzione].
K_C acconsente di pagare [a chi?] un massimo di 500 bitcoin in caso di fallimento [non raggiunge l’accordo].
-Conclusione dei contratti:
Se un contratto di conclude con una disputa, ogni parte invia in rete un messaggio firmato “Il contratto con firma digitale SHA-1 H si conclude senza risarcimenti” o anche “Il contratto con firma digitale SHA-1 H si conclude con i seguenti risarcimenti…”. In seguito alla diffusione di tutte le firme, ogni partecipante accredita nel proprio database nel conto corrente di ogni parte l’importo del suo massimo risarcimento, cancella l’account (fittizio) del contratto, quindi accredita o addebita al conto di ciascuna delle parti contrattuali secondo lo schema di risarcimento, se ce n’è uno.
-Applicazione dei contratti:
Se le parti contrattuali non trovano un accordo su una conclusione appropriata anche con l’aiuto di un arbitro, ogni parte invia in rete una proposta di risarcimento/sanzione e ogni argomento o evidenza che deponga in suo favore. Ogni partecipante fa una determinazione in merito agli effettivi risarcimenti / sanzioni e modifica di conseguenza i conti correnti delle parti nel proprio database.
SECONDO PROTOCOLLO
Nel secondo protocollo, i conti correnti di ciascuno sono localizzati in un sottoinsieme di partecipanti (che chiameremo server d’ora in poi) invece che nel database di ciascun partecipante.
Questi server sono collegati da una rete di trasmissione di tipo Usenet.
Il formato dei messaggi di transazione trasmessi su questo canale rimane lo stesso del primo protocollo, ma i partecipanti ai quali è arrivato il messaggio broadcast devono verificare che il messaggio è stato ricevuto e correttamente elaborato su un sottoinsieme casuale di questi server.
Poiché i server devono possedere un certo grado di affidabilità, è necessario un meccanismo per mantenere la loro onestà.
Ad ogni server viene richiesto di accreditare una certa quantità di denaro su un conto corrente speciale, denaro potenziale per ricompense o multe in caso di buona o cattiva condotta.
Inoltre, ogni server periodicamente deve periodicamente pubblicare i propri database e registrare su di essi le operazioni di creazione di denaro e le attribuzioni di denaro ai partecipanti.
Ogni partecipante deve verificare che il bilancio del proprio conto corrente sia esatto e che la somma dei bilanci non sia maggiore della quantità di denaro creata.
Questo impedisce ai server, anche in caso di collusione totale, di aumentare l’immissione di denaro costantemente e senza costi.
Nuovi server possono anche usare i database pubblicati per sincronizzarsi con gli altri server.
Il protocollo proposto in questo articolo permette a entità pseudonime non identificabili (non rintracciabili) di cooperare tra loro più efficientemente fornendo loro un mezzo di scambio e un metodo per applicare i contratti. Il protocollo può probabilmente essere reso più efficiente e sicuro, ma io spero che questo sia un passo verso la realizzazione della cripto anarchia come possibilità pratica come anche teorica.
-Appendice A: una creazione di denaro elettronico alternativa
Uno degli aspetti più problematici nel protocollo di b-money è la creazione del denaro. Questa parte del protocollo richiede che tutti i detentori di un conto si accordino e decidano sul costo di computazioni particolari. Sfortunatamente, poiché la tecnologia dei computer tende ad avanzare rapidamente e non sempre pubblicamente, questa informazione potrebbe essere non disponibile, inaccurata o obsoleta, circostanze che possono causare seri problemi al protocollo.
Così, vi propongo un’alternativa al subprotocollo di creazione del denaro, nel quale ogni proprietario di un conto (tutti, nel primo protocollo, oppure i server, nel secondo protocollo) si accordino e decidano invece sulla quantità di denaro da creare una volta ogni periodo, con il costo che viene determinato a mezzo di un’asta.
Ogni periodo di creazione di denaro viene così suddiviso in quattro fasi:
1) Pianificazione
I possessori di un conto calcolano e negoziano con gli altri una somma ottimale di denaro da fornire per il prossimo periodo. Sia che raggiungano o meno il consenso, essi inoltrano nella rete (broadcast) la loro quota di denaro creata e ogni calcolo macroeconomico fatto a supporto delle previsioni
2) Offerta
Chiunque voglia creare denaro binario immette nella rete un’offerta nella forma <x, y>, dove x è la quantità di denaro che vuole creare e y è un problema irrisolto appartenente ad una predeterminata classe di problemi. Ogni problema in questa classe deve avere un costo nominale (ad esempio in MIPS/anno) sul quale ci sia un consenso generale.
3) Calcolo
Dopo aver visto le offerte, coloro che le hanno lanciate possono ora risolvere i problemi e pubblicare in rete le soluzioni
4) Creazione del denaro
Ogni possessore di un conto, accetta le offerte più alte (tra coloro che le hanno effettivamente pubblicate in rete) in termini di costo nominale per unità di denaro binario creato, e le accredita sui conto degli offerenti corrispondenti.
BITCOIN
Nel 2008 uno sviluppatore che si fa chiamare Satoshi Nakamoto pubblica il whitepaper del protocollo Bitcoin. Il 3 gennaio 2009 nasce la rete Bitcoin e vengono generate le prime valute.
Se pensate alle caratteristiche di Bitcoin (rete P2P, semi-tracciabilità, sistema decentralizzato, transazioni quasi anonime, crittografia, firme digitali, chiavi, Proof Of Work, Blockchain, moneta generata da costi computazionali) si spiega perchè i citati in precedenza sono stati fondamentali. Qualcuno di questi potrebbe essere Satoshi Nakamoto ma ad oggi la sua identità rimane un mistero.
martedì 29 agosto 2017
Il Burger King Lancia La Sua Moneta Virtuale: I Whoppercoin
In Russia, la catena fast food Burger King nata nel 1954 in Florida, ha già fatto intendere di voler accettare pagamenti in criptovalute prova che, da parte della catena, esiste un certo interesse in questo settore.
Burger King inoltre avrebbe già rilasciato un miliardo di Whoppercoin sulla propria piattaforma.
Non sarebbe esattamente chiaro lo scopo di questa valuta.
Il sistema verrà forse integrato con carte prepagate (in modo analogo al wallet del McDonalds) o sottoforma di programma fedeltà (del resto, storicamente, con gli scontrini è possibile ricevere sconti ritornando al Burger King dopo X giorni).
Probabilmente in futuro queste coins potranno essere convertite in credito per pagare i propri pranzi nei vari ristoranti della catena.
Come ottenerli?
Basta comprate un panino, scannerizzate lo scontrino e così riceverete un Whoppercoin direttamente su un wallet digitale.
In realtà non essendo almeno per il momento convertibile con altre valute è davvero difficile annoverare il Whoppercoin come una vera e propria moneta digitale.
In futuro, se l'esperimento in Russia andasse a buon fine, nulla esclude che la valuta virtuale possa essere estesa anche al resto del mondo.
lunedì 28 agosto 2017
I Bitcoin e Le Leggi Di Moore: Arriveranno A 100mila Dollari Nel 2021?
Si è provato ad applicare il concetto di scala logaritmica e più precisamente di "Leggi Di Moore" anche ai Bitcoin.
Moore fondatore dell' Intel Corp negli anni 60 aveva notato che il numero di transistor per pollice quadrato sui circuiti integrati raddoppiava circa ogni 18 mesi, rendendo i dispositivi di calcolo esponenzialmente più potenti nel tempo e sempre più piccoli.
Il grafico estrapolato da questa legge prevede il Bitcoin a quota 10.000 dollari a dicembre 2018, a 20.000 dollari nell’autunno del 2019 e a 100.000 dollari a metà 2021.
La rappresentazione grafica in oggetto riporta il prezzo del Bitcoin dal 2011 ad oggi utilizzando come detto una scala logaritmica.
Si può notare comunque che i massimi e i minimi si sono discostati spesso dalla media (spesso in meglio) ma la quotazione, a grandi linee, si è poi sempre stabilizzato su quanto predetto da questa formula.
Parliamo di un rialzo del 2.280% rispetto al prezzo attuale del Bitcoin (4.200 dollari).
Il grafico mostra che il prezzo raddoppia circa ogni otto mesi.
Al momento siamo oltre le aspettative perchè l’immagine oggetto dello studio suggerisce che il Bitcoin avrebbe toccato i 4.000 dollari nel gennaio 2018 (in realtà è successo ben prima).
Applicare questo concetto al valore del Bitcoin è sicuramente un azzardo perchè ci sono troppe variabili in gioco ma come detto dal 2011 al 2017 i conti tornano.
Se il prezzo del Bitcoin continuerà a rispettare la Legge di Moore, nel 2024, con una distanza di soli 7 anni, potrebbe anche raggiungere il milione di dollari.
Ricordo che i Bitcoin hanno un'emissione limitata (21 milioni) e la loro produzione tramite Mining dovrebbe terminare nel 2140.
Cosa Cambierà Per I Bitcoin Con L'Aggiornamento SegWit2x?
Il Lightning Network del Bitcoin sta per essere attivato, ovvero un sistema rapido per effettuare transazioni (non registrate nella Blockchain).
Dopo l'aggiornamento SegWit del 1 agosto attivato al blocco 481.824 il Bitcoin è pronto al vero upgrade.
Per ovviare alla lentezza della Blockchain è stato creato il Lightning Network, un sistema che crea canali che permettono il passaggio di denaro in modo rapido, sicuro e soprattutto meno costoso rispetto al passaggio della Blockchain, che impone delle commissioni da pagare ai miners.
Il sistema al di fuori della Blockchain, comunemente chiamato off-chain, sarà attivo a breve e si appoggerà su altri enti per garantirne l'efficacia.
Il cambiamento affrontato dalla criptovaluta è quello più drastico della sua storia.
In primis è avvenuta la creazione del Bitcoin Cash, che sta riscontrando un buon successo grazie alla maggior facilità per i miners di minare.
A novembre invece è atteso l'Hard Fork per l'aggiornamento SegWit2x: anche in quel caso potrebbe crearsi una nuova scissione della moneta, a meno che tutti i miners non siano d'accordo con l'upgrade.
Il SegWit2x è l'aumento del blocco da 1MB a 2MB, avverrà al blocco 494,784 quando appunto si attiverà SegWit2x.
Ci si aspetta che l'80/90% dei miners faranno l'upgrade e calcoleranno i nuovi blocchi da 2MB, mentre quelli che decidono di rimanere alla versione da 1MB creeranno una nuova Blockchain automaticamente.
A quel punto avverrà l'Hard Fork e sarà necessario dare un nuovo nome ad una delle due monete (o entrambe), a meno che il 100% dei miners non decidano di appoggiare l'aggiornamento.
Il processo di creazione della nuova moneta è diverso da quello del Bitcoin Cash ma gli effetti sono gli stessi: il nuovo token che nascerà a novembre, se la community si divide, avrà bisogno della potenza computazionale dei miners per sopravvivere, dunque sarà necessario scegliere quali monete minare.
domenica 27 agosto 2017
Migliori Smartphone: Top Di Gamma, Fascia Media ed Economici (2017)
A settembre 2017 questi sono i migliori smartphone in circolazione.
Il tutto è stato suddiviso a seconda di fasce e quindi del rapporto qualità/prezzo.
Vi ricordo che le caratteristiche da considerare per comprare un buon cellulare sono:
-processore
-sistema operativo (Marshmallow o Nougat)
-memoria intera (almeno 32 GB), espandibile e RAM (4GB)
-autonomia della batteria (maggiore di 3.000 mAh)
-fotocamera (da 12 Megapixel in poi)
-software integrati
-tipo di schermo e dimensioni
-design
-funzioni aggiuntive
TOP DI GAMMA (OLTRE 500 EURO)
LG G6, Samsung Galaxy S8, Oneplus 5, HTC U 11, Sony Xperia XZ Premium, Huawei Mate 9 Pro, Huawei P10 Plus, Blackberry Key One.
FASCIA MEDIA ALTA (OLTRE 400 EURO)
Huawei P10, OnePlus 5, Honor 8 Pro, Honor 9, LG G6, Nubia Z11, Samsung Galaxy S7 Edge, BQ Aquaris X Pro, Motorola Moto Z2 Play,
FASCIA MEDIA (OLTRE 300 EURO)
Moto G5S Plus, Honor 8, Samsung Galaxy A5 2017, Lenovo Moto Z Play, Asus ZenFone 3 ZE520KL, LG G5 SE
FASCIA MEDIA (OLTRE 200 EURO)
Huawei P10 Lite, Lenovo P2, Moto G5 Plus, BQ Aquaris X
FASCIA BASSA (INFERIORI A 200 EURO)
Xiaomi Redmi 4A Global Version 2/32GB, Meizu M3s, Meizu M5, Xiaomi Redmi 4X, Huawei Y6 II Compact 2GB/16GB, Xiaomi Redmi Note 4 Global Version, Xiaomi Redmi Note 4X, Xiaomi Redmi 4X Global Version, Xiaomi Redmi 4 Prime, Lenovo K6, Moto G5, Honor 6X, Huawei P9 Lite, Huawei P8 Lite 2017, Lenovo K6 Note, Xiaomi Mi5.
Etichette:
Fascia Media,
Hard Disk Processore,
Honor 9,
HTC,
Huawei 10,
Lenovo,
LG,
Lite,
Meizu,
Migliori Smartphone,
OnePlus,
RAM,
Samsung,
Smartphone,
Top Di Gamma,
Xiaomi
sabato 26 agosto 2017
Come Recuperare Seed e Password Dal Wallet Electrum
Quando si apre un wallet Electrum, la cosa più importante da fare è conservare il proprio seed (le 13 parole che il software ci fornisce appena aperto un nuovo wallet).
Anche la password è molto importante ma come vedremo è facilmente recuperabile conoscendo il seed.
E, a sua volta, il seed può essere recuperato conoscendo la password.
Detto in parole povere conoscendo uno dei due si può recuperare l'altro.
Ovviamente però il seed è molto più importante della password, in quanto permette il recupero dei vostri Bitcoin anche nel caso il vostro Hard Disk si rompa.
In questi casi invece, della password non ve ne fate niente.
Proprio per questi motivi, il seed è strettamente segreto e non va rivelato a nessuno (perchè conoscendo questo, sarà possibile rubare con facilità i vostri Bitcoin, anche non conoscendo la vostra password).
RECUPERARE IL SEED
Se ci si è dimenticati il seed, esso può essere recuperato conoscendo la password.
Basta aprire Electrum ed andare su wallet/seed ed inserire la password.
Compariranno le 13 parole.
Ovviamente questo vale solo sul vostro computer e per il vostro file "wallet.dat" (se si rompe l'Hard Disk e perdete il file wallet.dat dimenticando il seed, questa procedura di recupero sarà assolutamente inutile).
RECUPERARE LA PASSWORD
Per quanto riguarda la password, essa può essere banalmente recuperata conoscendo il seed.
Basta andare su file/new-restore, poi scegliete "standard wallet" e "I have already seed".
Inserite le 13 parole e da lì potrete inserire una nuova password.
Se in un primo momento decidete di non metterla, potete inserirla andando su wallet/password.
Potrebbero interessarti anche questi:
venerdì 25 agosto 2017
Organizzare Feste e Party In Casa Con Comehome
L'idea "Comehome!" ("Vieni a casa"), nata a Milano, è abbastanza innovativa.
Si tratta di un Airbnb delle feste, ovvero un' app digitale pensata per organizzare/partecipare a feste o cene tra sconosciuti organizzate nell’ambiente informale di una casa, consentendo la conoscenza di persone nuove.
Il padrone di casa sceglie: data, numero di partecipanti massimo, tipo di festa (da cena a party, passando per eventi di musica live).
L’utente iscritto va sul sito o scarica l’app, sceglie dal calendario degli eventi in programma il suo tipo ideale, controlla la fascia di età dei partecipanti e come si svolgerà la serata.
Paga due euro e ottiene: l’indirizzo e il nome sul citofono solo poco tempo prima dell’inizio.
Su Comehome! gli utenti possono anche creare il proprio di evento ideando il format, descrivendo il tipo di serata, segnalando il numero di posti disponibili e informando gli utenti partecipanti di tutti i dettagli che servono.
I format più simpatici, divertenti e creativi vengono premiati dai partner con prodotti e gadget gratuiti, per aiutarti a rendere unico il proprio Comehome.
Michele Cesario (responsabile comunicazione e marketing del progetto): "L’idea è quella di semplificare la vita ai nostri host, ovvero quelli che organizzano gli eventi nelle loro case, facilitandoli con promozioni o regali su servizi utili per il post-evento, come ad esempio le pulizie a casa il giorno dopo grazie alla startup partner Easyfeel, piuttosto che altri servizi. Al momento siamo organizzati con una sorta di scambio, dove le aziende pubblicizzano il loro servizio tramite i nostri canali offrendo agli host premi o sconti a quelli che organizzano gli eventi.
L’idea è quella di far riscoprire alle persone il gusto dell’incontro nella vita reale, quindi nell’era dei social network ci siamo resi conto che questi strumenti non facevano che allontanare o alienare le persone piuttosto che farle incontrare nella vita reale.
C’è molto della nostra storia dentro Comehome, se penso ad esempio all’Erasmus dove sostanzialmente arrivi da solo in una nuova città, non hai nuovi amici, e tramite una situazione di eventi in casa si trova il modo più semplice per fare nuovi incontri, condividere interessi, passioni e divertirsi"
Per info: Comehome App
Iscriviti a:
Post (Atom)