Visualizzazioni Totali

TRA I PRIMI IN ITALIA A PARLARE DI BITCOIN (DAL 2012!): PER ESSERE SEMPRE AGGIORNATI SULLE NOVITA' TECNOLOGICHE DEL WEB SEGUITE LA PAGINA FACEBOOK (LINK A SINISTRA)

sabato 5 marzo 2022

Come Fare Il Claim Dell' Airdrop EVMos (Keplr e Metamask)

EVMos è uno dei progetti su Cosmos/Ethereum più attesi dell'anno, in quanto collega il mondo di Cosmos appunto (che comunica mediante l' IBC) con quello di Ethereum (per intenderci integra anche Metamask; su Cosmos e nel suo ecosistema si usa Keplr). Come si usa fare nel mondo Cosmos, gran parte della supply (stavolta ben il 60%) verrà distribuito tramite airdrop. Chi ne beneficierà?
In questa guida vedremo come fare il claim, chiaramente eviteremo di entrare nei particolari su come acquistare Osmo perchè chi è idoneo all'airdrop, sa già come muoversi. Chi è idoneo a causa di Ethereum, avrà comunque 0.0001 EVMos che gli permetterà di fare le operazioni.


CLAIM CON KEPLR
Le 4 missioni da svolgere sono: trasferimento mediante IBC (non fattibile con Metamask), mettere in staking, votare nella governance ed un'altra non ancora specificata. Avrai bisogno di 0.01 Osmo.
Apri il tuo wallet Keplr dove sei risultato idoneo all'airdrop, vai al network EVMos (Beta) e copia l'indirizzo di EVMos (fai attenzione a non copiare quello della testnet!).
In seguito vai a "setting" ed abilita "Show Advanced IBC Trasfers". Questo permetterà di trasferire Osmo su EVMos. Cambia il network sopra, trova Osmosis, scendi giù su "IBC Transfers" e schiaccia su "Transfers". Nel riquadro che si apre, settare l'IBC Channel:

-EVMos (Beta)
-channel-204 (da scrivere in "Channel ID")

Una volta salvato, siamo pronti ad inviare 0.1 Osmo sul nostro indirizzo EVMos (destination mettiamo EVMos Beta), sotto il nostro indirizzo che abbiamo copiato all'inizio, su memo niente. Poi inviamo tramite submit. Abbiamo riscattato il primo 25% dell'airdrop, in quanto è stato eseguito un trasferimento mediante IBC. 
La parte più "difficile" è stata effettuata, ora non ti rimane che andare su EVMos (Disperze Network), connettere Keplr e mettere in staking (qualsiasi quantità, anche 0.1 EVMos) su un nodo di un validatore per un'ulteriore 25%. Infine votare (sezione governance) schiacciando poi su "Airdrop Claim Missions" e su "Vote" (scegliendo una delle quattro opzioni). Questo sbloccherà un successivo 25% dell'airdrop.


CLAIM CON METAMASK
Per Metamask per prima cosa dovrai configurare il Network. Schiaccia su "Reti" e scendendo sotto su "Aggiungi Rete". Poi inserisci questi dati:

Network Name: Evmos Mainnet
New RPC URL: https://eth.bd.evmos.org:8545
Chain ID: 9001
Currency Symbol (optional): EVMOS
Block Explorer URL (optional): https://evm.evmos.org

Fatto questo, selezioniamo la rete EVMos Mainnet, poi andiamo sempre su EVMos (Disperze Network) e questa volta colleghiamo Metamask. Svolgeremo le medesime operazioni: staking e governance.

venerdì 4 marzo 2022

Airdrop Ucraina? Le Cadute di Stile Di Gavin Wood, Sunny Lu e Justin Sun

Quello che sta succedendo in Ucraina è surreale, per quanto ormai risaputo. C'è una guerra in corso e la Russia per aggirare le sanzioni economiche che sta subendo utilizzerà le critovalute. Il governo ucraino, come si fa spesso in casi di calamità (naturali e non), ha chiesto un aiuto economico. In criptovalute. Vengono accettate donazioni in Bitcoin, Ethereum, USDT (Trc20), Polkadot, Solana, etc Sino a qui, nulla di strano. Il 2 marzo il governo ucraino capeggiato da Mykhailo Fedorov ha annunciato che tutti quelli che stavano donando avrebbero ricevuto un airdrop (probabilmente un token di una futura ICO/IDO oppure un NFT). Un modo per "sdebitarsi" insomma. 
Quello che succede da questo annuncio in poi e sino al giorno 4 marzo sarà abbastanza triste. E su più livelli. Con molta gente che farà brutte figure. Il primo probabilmente a fare una caduta di stile è Gavin Wood, il founder di Polkadot. Anche se in verità il peggio deve ancora avvenire. Gavin in un tweet dice "se postate un indirizzo di Polkadot, donerò 5 milioni". La cosa effettivamente avviene però forse fare pubblicità alla propria crypto in una situazione del genere non è proprio il massimo.
Anche il CEO di Vet (Sunny Lu) ha avanzato le medesime richieste: "se aggiungete un indirizzo di VeChain, donerò 8 milioni di dollari". Ma il punto più basso viene toccato dal solito Justin Sun (founder di Tron). In un primo tweet chiede, se era supportato anche Trc20 (e sin qui niente di nuovo rispetto a Wood e Sunny Lu). Poi, dopo aver donato, afferma che l'airdrop andava rivisto perchè apparentemente stava ignorando gli utenti di Tron (in realtà nessun comunicato sulla distribuzione e sull'eligibilità era stato dato). Probabilmente Sun se l'è presa perchè il governo ucraino non ha citato lui e la sua community (in particolare era stato ringraziato Wood e la community di Solana).
Il buon Sun, dopo aver litigato con diversi utenti, ha pensato (giustamente) di cancellare il tweet. L'altra magra figura l'ha fatta un po' tutto il mondo, in quanto dopo l'annuncio dell'airdrop, c'è stato un vero e proprio boom di donazioni.
Infine anche il governo ucraino non fa una bella figura. Prima annunciano un airdrop abbastanza assurdo in quanto pensare alla realizzazione di un token nella situazione in cui si trovano, forse non è la cosa migliore da fare. Poi decidono di annullarlo (dopo averlo confermato il giorno prima).
A dire di alcuni utenti "il rug più veloce della storia". Battute a parte, probabilmente si è trattato di un'iniziativa per aumentare le donazioni? In fin dei conti era un airdrop difficilmente realizzabile. Coloro che hanno donato da exchange come avrebbero potuto fare il claim di un NFT o ricevere il nuovo token? Come avrebbero potuto dimostrare di essere gli effettivi proprietari di quella transazione? Quasi impossibile. A meno di non utilizzare una "Magic Transaction" (che prevede l'invio di un importo preciso ad un certo indirizzo e questo ne accerta la proprietà di quel wallet e successivamente l'inserimento di un nuovo indirizzo magari erc20 per ricevere il dovuto. Questo metodo è stato utilizzato per l'airdrop di Comdex, su Cosmos, per gli stakers di Luna). Anche coloro che hanno donato mediante wallet non custodial con Bitcoin sarebbero stati tagliati fuori. Dunque una mossa studiata a tavolino? Difficile dirlo, anche perchè se avessero voluto avrebbero potuto annullarlo tra una decina di giorni e sfruttare ancora l'hype delle donazioni.

giovedì 3 marzo 2022

La Guerra Russia/Ucraina, Le Sanzioni Economiche e Le Criptovalute

Nel momento in cui la la Russia ha invaso l'Ucraina, le cripto ne hanno risentito negativamente portando il prezzo di Bitcoin sino ai 35,000 dollari perchè i mercati azionari sono crollati. Seppur va detto che la correlazione con questi, dovrebbe venire meno nel futuro. Successivamente il 26 febbraio, gli Stati Uniti e i loro alleati occidentali hanno bloccato l’accesso di alcune banche russe al sistema di pagamento internazionale SWIFT, aumentando la pressione su Mosca.
Tuttavia queste misure potrebbero diventare facili da eludere, grazie all’adozione di criptovalute in Russia Non a caso, Bitcoin è salito a 39.000 dollari in un rapido rally dopo le sanzioni di Biden ed oggi 2 marzo viaggia su quasi 44,000 dollari.
Scoppiata la guerra, la banca centrale ha ordinato la sospensione delle transazioni del mercato dei cambi e dei trasferimenti elettronici di fondi il 24 febbraio. Sostanzialmente verranno effettuate transazioni con chiunque è disponibile ad accettare le criptovalute come mezzo di pagamento. Questo permetterà di aggirare le sanzioni. Anche alcuni ucraini si sono rivolti alle criptovalute. Nel frattempo, le donazioni in crypto all’Ucraina attraverso i canali governativi e privati hanno raggiunto i 36 milioni di dollari.

Michael Chobanian, fondatore di Kuna, in un’intervista con Coindesk ha ribadito: "La maggior parte delle persone non ha altro da scegliere a parte le criptovalute"

La guerra russo-ucraina ha reso le criptovalute un nuovo modo per molti russi e ucraini di evitare sanzioni economiche e crisi. Va segnalato però che Binance e Gemini, hanno confermato la possibilità di congelamento dei portafogli di cripto di utenti russi, qualora venga richiesto dagli organi internazionali.

Binance: "Abbiamo riunito una task force dedicata che include esperti di sanzioni internazionali al fine di adottare le misure necessarie per assicurarci di agire contro coloro che hanno subito sanzioni, riducendo al minimo l'impatto su utenti innocenti. Se la comunità internazionale dovesse ampliare le sanzioni, le applicheremo su larga scala"

Gemini, con sede a New York, ha affermato che sta "conducendo una revisione degli account e delle attività dei clienti, per identificare qualsiasi esposizione a parti o regioni sanzionate, così da intraprendere le misure appropriate, se necessario". Tra le voci contrarie a qualsiasi blocco dei portafogli di criptovalute associati a profili russi c'è l'exchange Kucoin, il cui portavoce ha sostenuto che "essendo una piattaforma neutrale non bloccheremo gli account di utenti di nessun paese senza un requisito legale"

Nella scorse ore, l'amministrazione Biden aveva chiesto alle piattaforme di assicurare che individui e aziende russe non usino le valute digitali per aggirare le sanzioni finanziarie. Anche il vice primo ministro ucraino, Mykhailo Fedorov, ha chiesto via Twitter agli "exchange" di bloccare gli account russi. Inoltre secondo Chainalysis, la Russia ha incanalato fondi illeciti attraverso un marketplace sul Dark Web chiamato Hydra, nel quale si utilizzano criptovalute. Per questo motivo, il Cremlino potrebbe sfruttare Hydra per muovere somme all’estero, benché il sistema non sia in grado di gestire operazioni troppo grosse. Chiaramente se gli exchange dovessero congelare gli account di russi, le criptovalute permetterebbero comunque di poter svolgere transazioni, visto che quelle mediante wallet non custodial non sono censurabili da nessuno.

mercoledì 2 marzo 2022

Scoppierà La Terza Guerra Mondiale? Situazione ed Attacchi Informatici Di Anonymous

Mentre le sirene anti-aerei risuonano su Kiev, negli ultimi giorni c'è stato un attacco su larga scala anche ai sistemi informatici russi da parte di Hackers. Come si sa, dopo un lungo pre-avviso di mesi con oltre 180,000 militari nei pressi del confine ucraino, Putin ha dato il via all'invasione dell'Ucraina la notte tra il 23 e il 24 febbraio 2022. La motivazione ufficiale sarebbe la smilitarizzazione del paese e la protezione degli ucraini filo russi delle repubbliche indipendenti di Donetsk e Lugansk. Putin vorrebbe che, la nazione ex URSS, rimanesse neutrale e fuori dall'orbita dell'Europa occidentale (NATO).
Oltre agli aiuti militari e a manifestazioni di solidarietà nei confronti dell'Ucraina (nell'Europa Occidentale ed anche nella stessa Russia), sono state elargite una serie di sanzioni economiche pesantissime (ed ogni giorno se ne aggiungono di nuove) per mettere in seria difficoltà l'economia del paese di Putin. Sanzioni economiche e non risposta militare perchè come detto l'Ucraina, seppur si senta più vicino all'Europa, non fa parte della NATO (gli stati membri li vediamo nell'immagine di sotto).
Discorso diverso sarebbe se alcune nazioni NATO al confine tra Ucraina e Russia vengano coinvolte nel conflitto. Ricordiamo che la Russia è una delle potenze più forti al mondo insieme ad USA e Cina.


POTENZE NUCLEARI
Proprio mentre domenica 27 febbraio si definivano i termini di un incontro tra i due contendenti al fine di trovare un accordo, Putin annunciava di aver allertato le forze nucleari. Gli USA posseggono 5.550 testate nucleari, 1.800 delle quali già collocate nei missili o stoccate in basi militari con forze operative e quindi di pronto utilizzo. La Russia ne ha 6.255, di cui 1.625 subito disponibili (già inserite nei nuovi missili ipersonici Kinzhal e Zirkon). Poi ci sono testate nei sottomarini, nei bombardieri e nei missili intercontinentali nelle basi del territorio russo. Posseggono armi atomiche anche Regno Unito (215), Francia (300) e la Cina (280). Si tratta di Paesi che aderiscono al trattato di non proliferazione. Altre nazioni con testate nucleari sono Pakistan (150), India (140) e Corea del Nord (20) che non hanno firmato l’accordo. Si ritiene che anche Israele sia in possesso di armamenti nucleari, ma lo Stato ebraico non lo ha mai ammesso ufficialmente.
Qui puoi simulare online con un'app gli effetti: Simula Lo Scoppio Di Una Bomba Atomica: Terza Guerra Mondiale (Nukemap)


SANZIONI ECONOMICHE
Le sanzioni economiche puntano ad indebolire il paese dall'interno, minando la sua capacità produttiva, espansiva e creando tensioni interne. 
Sono stati congelati i beni di 5 banche russe che hanno a vario titolo finanziato l'invasione dell'Ucraina. E' stato bloccato l'accesso delle banche russe ai mercati finanziari europei e il gasdotto sottomarino Nord Stream 2 tra Russia e Germania (lungo 1200 km ed in grado di portare oltre 55 miliardi di metri cubi di gas all'anno dalla Russia alla Germania, il gruppo di maggioranza è Gazpromo). La Russia inoltre sarà tagliata fuori dai finanziamenti occidentali. E' stato bloccato anche l'export verso la Russia di nuove tecnologie, attrezzature industriali, esportazione di beni civili e militari. Sussiste anche il divieto per le banche UE di accettare depositi di cittadini russi oltre i 100 mila euro. I 351 deputati della Duma russa che il 15 febbraio scorso hanno riconosciuto con il loro voto le repubbliche filo russe di Donetsk e Lugansk sono stati sanzionati. Il Giappone ha vietato il rilascio di visti alle persone legate alle due repubbliche indipendenti. I beni sono stati congelati e vietati gli scambi commerciali. Transazioni economiche vietate anche tra canadesi e cittadini di Donetsk e Lugansk. Sanzioni analoghe anche dall'Inghilterra, oltre al divieto per l'Aeroflot, la compagnia di volo russa, di sorvolare lo spazio aereo inglese. L'Europa ed altri paesi hanno seguito quanto fatto dall'Inghilterra chiudendo alla Russia lo spazio aereo e, allo stesso modo, Putin l'ho a chiuso a 36 paesi. Sui cieli della Russia non potranno volare aerei appartenenti a questi 36 paesi nè gli aerei russi potranno sorvolare lo spazio aereo di questi paesi. Negli USA, quattro banche statali russe sono state sanzionate per un valore complessivo di 1.000 miliardi di dollari, dimezzato l'export di materiale tecnologico ed eseguite restrizioni per i prestiti a 13 imprese russe. 
Per quanto riguarda l'importanza che le criptovalute stanno avendo vai qui: La Guerra Russia/Ucraina, Le Sanzioni Economiche e Le Criptovalute


CYBERGUERRA
Se quella reale per il momento si combatte solo in Ucraina, quella informatica è già iniziata da qualche giorno in tutto il mondo. Da anni l’Ucraina è vittima di attacchi informatici da parte di russi che hanno compromesso anche le reti elettriche. Lo scorso 24 febbraio il governo ucraino ha lanciato un appello alla comunità Hacker del paese ed internazionale per attivarsi contro Mosca.
In questi ultimi giorni, alcuni Hackers mascherandosi da Anonymous, si sono resi protagonisti di video di minacce e di azioni dimostrative contro media russi. Alcuni hanno bloccato temporaneamente media e agenzie di news tra cui l’agenzia Tass e l’emittente RT. Sulle TV russe sarebbero apparse video della guerra che si sta combattendo in Ucraina. Il gruppo ha annunciato anche un leak di dati del ministero della difesa russa. 
A fianco di Kiev ci sono anche Liberland, Pwn-Bär Hack Team che sono riusciti a mettere su internet i dati di un produttore di armi bielorusso (ricordiamo che la Bielorussia è stata la porta utilizzata dai russi per l'invasione). Si muove anche GhostSecurity che in passato aveva condotto diversi attacchi informatici contro l’Isis. L’azione più importante è stata quella del gruppo Belarus Cyber-Partisan, bielorusso ma in contrasto con il governo di Minsk, che è riuscito ad attaccare il sistema ferroviario mettendo fuori uso servizi e bloccando alcune tratte, in particolare quella che collega la capitale con Orsha, rallentando così il trasferimento di truppe russe. Questa è una dimostrazione di come quella che può sembrare solo una guerra virtuale ha in realtà effetti tangibili. Una gang russa costruttrice di Ransomware (che negli anni si è resa protagonista di molti attacchi informatici) ha messo online i contenuti delle chat degli ultimi anni di alcuni del governo. Alcuni attacchi sono arrivati anche dalla Svezia. Un altro gruppo ha attaccato Graceful, lo yacht di Vladimir Putin che vale 87 milioni di euro. Il nome dell'imbarcazione è stato modificato per diverse ore e sui dati di navigazione del portale Vesseltracker, dove sono tracciate tutte le navi del mondo, è apparso FCKPTN, sigla che è facile riconoscere come un insulto al presidente russo ma senza vocali. Oltre al nome, è stata modificata anche la posizione della Graceful, segnata sulla piccola Isola dei Serpenti nel Mar Nero e poi in rotta verso l'inferno (Hell). Pare ci sia stato anche un attacco all'Istituto di sicurezza nucleare di Mosca, oltre ai siti del Cremlino, Gazprom, Russian Linux Terminal, Lukoil, Rosneft, Russia Today, del ministero dell'energia russa , l'agenzia spaziale e quella di stampa Tass. Su Google Maps, cercando hotel e ristoranti soprattutto nella zona di Mosca si possono trovare nei primi commenti foto di scene di guerra che raccontano quello che sta accadendo in questi giorni in Ucraina (Putin starebbe censurando quello che sta succedendo). 
Alcuni Hackers hanno precisato che non intendono danneggiare il popolo russo e nemmeno i militari del paese, ma solo il suo governo e Vladimir Putin in primis, quindi i media controllati dallo stato e società.


RESTO DEL WEB
Il funzionamento di Google Pay, Apple Pay ed altri "wallet digitali" è stato sospeso in Russia per rispettare il blocco delle transazioni estere verso le banche russe inserito nel pacchetto di sanzioni. La Banca Centrale russa ha dichiarato che alcuni istituti di credito (VTB Group, Sovcombank, Novikombank, Promsvyazbank e Otkritie) hanno subito restrizioni alle loro operazioni internazionali a causa delle sanzioni. I clienti di queste banche non potranno più usare le proprie carte all'estero, e nemmeno fare pagamenti online verso le società registrate in Paesi che hanno emesso sanzioni. La Banca Centrale russa ha inoltre precisato che le carte emesse da queste cinque banche non funzionano più con Apple Pay o Google Pay, poiché entrambe le piattaforme hanno sede negli Stati Uniti.
Dunque i wallet digitali di Apple e Google sono stati sospesi a tempo indeterminato.
Facebook ha inoltre annunciato il blocco per i media russi controllati dallo Stato dal fare pubblicità e monetizzare contenuti sulla piattaforma. Sostanzialmente verrà vietato ai media statali russi di pubblicare annunci e monetizzare su Facebook.
La Russia ha parzialmente bloccato l'accesso a Facebook come rappresaglia. L'autorità di regolamentazione di comunicazioni russa ha ordinato al social network di interrompere la sanzione ma Facebook ha deciso di non assecondare alla richiesta.
Twitter, invece, ha annunciato di aver bloccato temporaneamente la visione della pubblicità in Russia e Ucraina per dare maggiore visibilità delle informazioni relative alla sicurezza pubblica. Sono state bloccate anche le registrazioni di nuovi account sulla piattaforma dalla Russia.
Il social network sta inoltre "esaminando in modo proattivo i tweet per rilevare la manipolazione della piattaforma" e sta intraprendendo "azioni di contrasto" contro le fake news. Twitter sta monitorando gli account di giornalisti, funzionari governativi, attivisti e altri account di alto profilo per prevenire anche "furti di account". La Russia ha bloccato Twitter nel paese per impedire che circolino informazioni e immagini relative al conflitto. Anche YouTube ha deciso di impedire ai media controllati dal governo russo di fare pubblicità sulla piattaforma e monetizzare i contenuti. YouTube ha dichiarato all'agenzia Reuters che sta "mettendo in pausa la capacità di una serie di canali russi di monetizzare su YouTube".
Il portavoce di YouTube, Farshad Shadloo, ha aggiunto che la piattaforma raccomanderà meno spesso i media statali russi agli utenti. Alcuni di questi canali, incluso RT (Russia Today, finanziato dal Cremlino), saranno limitati anche in Ucraina per rispondere a "una richiesta del governo" volta a limitare la propaganda russa. Intanto il vice primo ministro ucraino Mykhailo Fedorov che ha chiesto a Tim Cook di Apple di interrompere la vendita di prodotti Apple e bloccare l'App Store in Russia, continua la sua azione verso il comparto tecnologico in modo da bloccare quanti più servizi in Russia e creare scontento tra i giovani, inducendoli a rivoltarsi contro lo "zar" Putin. Fedorov, ad esempio, si è rivolto a Netflix chiedendole di bloccare l'accesso al servizio in Russia. 
Inoltre, ha contattato Elon Musk per ottenere copertura Starlink sull'Ucraina. Musk ha prontamente risposto annunciando l'attivazione del servizio Starlink in Ucraina (si tratta di una connessione internet satellitare a banda larga e bassa latenza per videoconferenze, streaming, gaming online, etc). Questo impedirà problemi di comunicazione e di connessione internet a causa di attacchi di Hackers russi che difendono il Cremlino.

martedì 1 marzo 2022

La Storia Dell'Hack Di Bitfinex: Arrestati Lichtenstein e Rhiannon

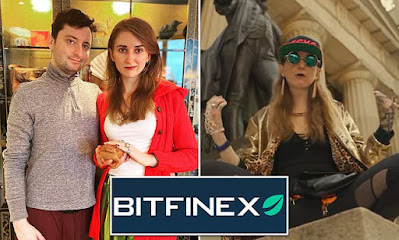
Filmare video imbarazzanti su TikTok e godersi, dopo aver rubato, miliardi di dollari allo stesso tempo. Una persona può combinare cose così diverse? Questa storia unica dimostra che tutto è possibile, soprattutto se questa persona ha un complice. Stiamo parlando del noto hack di Bitfinex avvenuto nell'agosto 2016. Heather Morgan, con suo marito Ilya "Dutch" Lichtenstein, rubarono circa 120,000 Bitcoin (circa 76 milioni di dollari), ma il loro crimine è stato scoperto solo di recente. 
I criminali sono stati catturati solo nel febbraio 2022, ma la storia stessa è iniziata nel 2016 come detto. Sono accusati di aver riciclato 119.754 Bitcoin da Bitfinex, l'exchange più grosso dell'epoca. Al cambio odierno, questa somma equivale ad oltre $ 5 miliardi. La coppia ha effettuato oltre 2mila transazioni sui wallet di proprietà di Ilya Lichtenstein. Successivamente sono stati trasferiti 25,000 Bitcoin. La coppia ha scambiato metà di questa somma in fiat, ha acquistato 70 monete d'oro, una carta regalo Walmart da $ 500 e ha effettuato diversi acquisti su PlayStation e Uber. Il primo passaggio di denaro però è stato effettuato sul mercato nero AlphaBay (oscurato nel 2017), poi è stato utilizzato anche Monero (che ha la blockchain crittografata) ed identità fittizie.
Inoltre, gli investigatori hanno scoperto che avevano anche aperto conti finanziari in Russia e Ucraina per riciclaggio di denaro. Per evitare problemi con la legge, Morgan ha rivendicato il denaro rubato come reddito da società di comodo. La somma non utilizzata era ancora nel wallet quindi sono stati recuperati oltre 94,000 Bitcoin (al controvalore di oggi circa 3,6 miliardi di dollari) perchè abbastanza incredibilmente la private key era stata messa su Dropbox.
I due oggi sono accusati: di cospirazione, riciclaggio di denaro e frode negli Stati Uniti. Ciò significa che la loro condanna complessiva può raggiungere i 25 anni di carcere. 


LA COPPIA CRIMINALE
Ilya "Dutch" Lichtenstein è un americano nato in Russia nel 1987, anche se la sua famiglia si è trasferita negli Stati Uniti quando aveva 6 anni. Nel 2011, Lichtenstein è diventato co-fondatore di MixRank, una società che analizza l'efficacia delle campagne pubblicitarie. Allo stesso tempo, ha iniziato a lavorare come consulente aziendale per progetti, come SalesFolk e 500 Startups. Dopo il delitto, nel 2018, si è trasferito a New York City, continuando in aziende, quali Endpass e Demand Path ed ha iniziato a investire. 
Heather Rhiannon Morgan invece ha incontrato Lichtenstein nel 2014 mentre stava consultando la sua azienda, SalesFolk. Una donna di 31 anni poliedrica, in quanto giornalista, economista, blogger (scriveva anche articoli di sicurezza per Forbes, BitGo che era il gestore dei fondi su Bitfinex ed aveva partecipato al talk shaw "How To Social Engineer Your Way Into Anything") e rapper da strada con lo pseudonimo di Razzlkhan. Lei si definiva "un'amante del rischio, pirata che cavalca l'onda, una tosta produttrice di soldi". Tuttavia, il suo hobby più insolito era girare i video su TikTok. Avendo uno stile di performance piuttosto unico, che viene spesso definito come "commedia horror sexy", aggiunge molte battute oscure al suo contenuto. Morgan trae ispirazione per la sua musica da Die Antwoord, Mickey Avalon e da Salvador Dali.
In effetti, i suoi contenuti più stupidi che intelligenti sono abbastanza unici. Nella maggior parte dei suoi video, Heather si comporta come una bambina, non sapendo come affrontare le sue emozioni e mostrarle da adulta. Alcuni addirittura hanno supposto che una persona con un tale comportamento non potrebbe mai commettere un crimine così grande. Per questi motivi, secondo alcuni, si tratterebbe di "prestanomi" anche se i fondi erano effettivamente detenuti da loro.


BITFINEX E BITGO
Come detto in precedenza BitGo era la società che deteneva le cripto di Bitfinex e non ha mai fatto mistero di lavorare con la stessa Heather Morgan in ambito Cybersicurezza. Ai tempi, BitGo e Bitfinex utilizzavano wallet separati per ogni utente. La cosa curiosa è che non venne mai rilasciato un postmortem preciso per quello che successe (cioè che attacco hacking venne eseguito). Secondo Michael Belshe furono mancanze di Bitfinex e degli utenti iscritti alla piattaforma. Invece Zane Tackett, Community Directors di Bitfinex, ha affermato che il problema fu proprio BitGo e la mancanza dell'utilizzo dell'autenticazione a 2 fattori di chi gestiva quei fondi.


QUALE FUTURO PER I BITCOIN RECUPERATI?
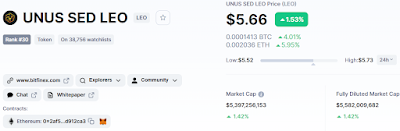
Ora sono posseduti dal governo americano e verranno restituiti a Bitfinex, nel caso di recupero sul whitepaper c'era scritto che l'exchange avrebbe fatto un buyback e burn del suo token UNUS SED LEO (80% di questa somma recuperata) entro 18 mesi dal giorno del recupero. 
Questo token nacque nel 2019. A tutti gli utenti che persero i Bitcoin, per ogni dollaro perso, venne dato 1 BFX convertiti poi in dollari o nelle azioni iFinex Inc (RRT). Gli holders di RRT, qualora questi Bitcoin sarebbero stati ritrovati (come successo), avrebbero ricevuto un'ulteriore compensazione.

lunedì 28 febbraio 2022

L'Airdrop Terk è Legit o Scam? E' Possibile Vendere I Token?

Negli ultimi giorni si sente molto parlare dell'airdrop di Terk, un token che gira sulla Binance Smart Chain con una supply di 100.000.000.000. Il team sta distribuendo un airdrop di diverse centinaia di dollari. Sul sito affermano che si tratta di una memecoin amica di Floki Inu. Più specificamente, si tratta di un token iperdeflazionistico, a causa del burn delle transazioni che vengono distribuite agli holders (4%). Nulla di nuovo sotto il sole, visto che la BSC è piena di shitcoin di questo tipo. Il token viene distribuito anche sotto forma di airdrop a chi esegue questi passaggi:

1) Entrare a far parte del gruppo Terkehh su Telegram ed unirsi al canale

2) Entrare a far parte del canale sponsor di Terkehh

3) Seguire la pagina Twitter di Terkehh

4) Mettere Mi piace, retwettare, commentare e taggare amici in un tweet 

5) Mettere mi piace, retweet e commentrea nel secondo tweet

6) Votare su Coinsniper

Ma questo token è legit o è uno scam? Ovviamente si tratta di uno scam. In primo luogo si può notare come su CoinMarketCap, Terk venga riportato con una market cap enorme (14 miliardi di dollari). Fosse vero, questo token (non ancora scambiabile) balzerebbe al 13esimo posto del ranking crypto. Già questo, fa abbastanza ridere. 
La market cap può essere falsata facilmente pompando il prezzo del token nel pool di liquidità. Ricordo che su PancakeSwap il valore del proprio token lo decide il creatore. Se ipotizziamo di avere una supply di 1 miliardo di token, ne metto 1000 nel pool con 10000 USDT, siccome nel pool i due token devono essere 50 e 50% in controvalore in dollari, ogni token varrebbe 10 dollari (perchè ho messo 10000 USDT e 1000 Terk). Essendo che la supply abbiamo ipotizzato sia di 1 miliardo, ogni token vale 10 dollari quindi la market cap balza a 10 miliardi!!! Il giochetto che hanno fatto è chiaro: aumentando la market cap, l'airdrop è apparentemente grosso, questo serve per farsi pubblicità perchè nel mentre stanno eseguendo una IDO (vendita dei token in pre-sale).
Con la IDO in corso, la liquidità è stata già caricata su PancakeSwap però le vendite sono disabilitate.
Sul loro sito si legge che gran parte della liquidità è stata bloccata. In realtà su Pancake, si vede chiaramente che il pool Terk/Busd LP non è bloccato quindi la liquidità può essere rimossa a piacimento. La liquidità è stata caricata da 14 indirizzi: 
Il fatto che la liquidità non sia bloccata porta al rischio Rug Pull (i Busd vengono rimossi e il token Terk va a 0. Per approfondire: Riconoscere Scam e Rug Pulls Di Token). L'airdrop di Terk è solo una strategia per attirare gente a partecipare alla IDO (che tra l'altro avviene sul loro sito). I token airdroppati hanno un valore di mercato odierno enormemente più alto di quello della IDO, ciò invoglia le persone a parteciparci.
L'altra red flag è il contratto del token (il team non ha rinunciato quindi è modificabile a piacimento).


COME EVOLVERA' LA TRUFFA?
Gli scenari sono diversi ma che sia uno scam è evidente per i motivi detti sopra. Quali alternative abbiamo:
1) Utenti prendono l'airdrop, vedono che il prezzo di mercato è ben più alto di quello della IDO, partecipano a questa. Finita la pre-sale il team (che è anonimo tra l'altro) rimuove la liquidità da Pancake e fugge con i soldi degli investitori
2) L'altra alternativa è il dump di gran parte della supply (con solo il team abilitato a vendere). In questo caso, gli investitori della IDO e chi ha partecipato all'airdrop, si ritrovano con pochi centesimi nel wallet
3) Lo scenario meno probabile ma anche più pericoloso è che non vengano abilitate le vendite su PancakeSwap ma su un AMM creato ad hoc. Nel momento in cui la gente prova a vendere i token, i wallet vengono svuotati (ricordo che quando si esegue uno smart contract su un AMM si dà l'autorizzazione, mediante Metamask, a spendere tutte le cripto presenti nel wallet e non solo quelle della coppia che sto provando a scambiare)


giovedì 24 febbraio 2022

Quantic RS Ha Scammato? Cos'è Successo?

Quantic RS è (o meglio era) una piattaforma di traders che a loro dire aveva sviluppato un sistema di intelligenza artificiale basato su tecnologia OCR che scansionando tweet di influencer permette di prevedere la direzione del mercato con un'accuratezza del 95%. La piattaforma garantiva "Expert Advisor" (un bot che apre e chiude posizioni in automatico), "Gravity Strategy" (trading automatico mediante il già citato OCR) ed "Interesse Composto" (cioè grazie ai profitti, i giorni successivi si lavora sempre con capitali maggiori). Quest'ultima operazione chiaro sistema ponziano. Il broker di Quantic RS è Empire Trading (molto controverso allo stesso modo).


QUANTIC RS HA SCAMMATO?
Gli iscritti alla piattaforma il 23 febbraio si sono ritrovati con i conti svuotati. Il team in un comunicato del 23 febbraio ha affermato che il 16 febbraio c'era stata un'intrusione nei loro sistemi con un attacco SQL Injection nei server (sostanzialmente sono richieste di esecuzione di comandi nei database ed iniezioni di codice malevole). In seguito nella notte del 22 febbraio sarebbe avvenuto un altro attacco che avrebbe colpito tutti i dati memorizzati sui loro server (dati sensibili e fondi). Questo è ciò che è stato detto da loro.
Ovviamente potrebbe trattarsi anche di un exit scam (molto più probabile come cosa). Empire Trading avrebbe mandato delle mail dove permetterebbe il rimborso del 30% dei fondi.
Noi sul nostro blog abbiamo sempre messo in guardia gli utenti da sistemi Ponzi di questo tipo: da piattaforme di investimento tipo Hyperfund (Hyperverse) a quelle di bot automatici (Royal Q) con chiari sistemi piramidali. Senza scordarci di altre truffe quali Pi NetworkHi DollarDrip Network e Golden Fleece.
Imparate a fare Trading usando exchange canonici, senza utilizzare piattaforme d'investimento borderline che prima o poi fuggiranno con i vostri soldi. Tutto ciò non c'entra nulla con le criptovalute e con la DeFi.


Se vuoi approfondire sui Ponzi e Network Piramidali:

Se invece vuoi iniziare realmente con le criptovalute e la Defi:

martedì 22 febbraio 2022

Perchè Gli Influencers Pubblicizzano Shitcoin? I Casi Kardashian, Mayweather, Facchinetti

Sono ormai tanti i personaggi pubblici che stanno entrando nelle criptovalute ma il più delle volte gli scopi non sono benefici. Probabilmente l'esempio più famoso è quello di Elon Musk che ha spesso pubblicizzato Dogecoin. Tuttavia Musk non è il solo, sono tanti infatti quelli che nell'ultimo anno e mezzo hanno pubblicizzato shitcoin e token scam. Gli influencer vengono pagati per la sponsorizzazione o/e ottengono i token del progetto.
A giugno dell’anno scorso l’attrice e modella Kim Kardashian postò il seguente messaggio su Instagram, un social su cui ha più di 287 milioni di followers:

"Ehi ragazzi, ma voi ci siete nelle cripto? Questo non è un consiglio finanziario ma la condivisione di quello che gli amici mi hanno detto a proposito del token EthereumMax"
Sette mesi più tardi EthereumMax (EMAX) ha perso il 97% del suo valore, a causa di un rug pulls. Sempre nella medesima truffa sono stati giudicati colpevoli anche il pugile Floyd Mayweather e l’ex giocatore professionista di basket Paul Pierce. Secondo la denuncia del Distretto Centrale della California:

"I dirigenti della Società, collaborando con diversi promotori di celebrità, (a) hanno rilasciato dichiarazioni false o fuorvianti agli investitori su EthereumMax attraverso annunci sui social media e altre attività promozionali e (b) hanno mascherato il loro controllo su EthereumMax e una percentuale significativa dei token EMAX che erano disponibile per le negoziazioni pubbliche durante il Periodo suddetto"
Il 7 giugno 2021, la leggenda della boxe Floyd Mayweather Jr. ha detto alla stampa dopo un litigio con Logan Paul, di aver guadagnato $ 30 milioni dalle sponsorizzazioni sui suoi pantaloncini (cioè il logo della criptovaluta EthereumMax).

Paul Pearce: "Con @ethereum_max, ho fatto più soldi nell'ultimo mese che tutti voi in un anno"

Ryan Huegerich ha presentato la denuncia per conto suo e di altri che hanno acquistato token EMAX tra il 14 maggio 2021 e il 27 giugno 2021 perdendo denaro.
Il fenomeno di pagare gli influencer dei social media per pompare un token e poi dumparlo in testa a chi ci mette soldi è sempre più diffusa come cosa. Basti pensare anche al caso Catge, token spinto da Facchinetti che a metà 2021 pubblicizzava questa shitcoin sia su Twitter che su Telegram, prima come membro vicino al team (o parte integrante), poi come semplice investitore. Catge, grazie a ciò, aveva creato una community con oltre 12,000 membri simulando un team internazionale, un presunto marketing ed altre invenzioni assolutamente assurde (quali una crociera, una festa a casa di Facchinetti ed una macchina stampa banconote).
Alcuni utenti, da mesi, avevano iniziato a sentire la puzza di bruciato ma visto che ormai quasi tutti erano in perdita (c'era stato prima un mezzo rug pull a giugno 2021, giustificato come un cambio di contratto per far fuori delle balene che vendevano il token e poi un continuo dump perenne durato 8 mesi sino al triste epilogo) non potevano fare altro che continuare ad holdare. La community veniva spinta dai moderatori (italiani) del canale ad approfittare dei "saldi" (il token continuava a dumpare) per continui "buy the dip" perchè sarebbero arrivate grosse novità in futuro. Chi osava insinuare che il token potesse essere uno scam veniva bannato senza pietà. 
L'aggressivo marketing veniva effettuato anche in veri e propri raid su gruppi Telegram e nell'invogliare gli utenti a votare positivamente (feedback) il token su Coingecko e CoinMarketCap. Ovviamente il triste (e scontato) epilogo è arrivato il 18 febbraio 2021 con Catge che ha perso quasi il 90% in poche ore, assumendo la sua reale forma: quello di una grossa bugia durata 1 anno (uno scam appunto). Tutte le chat sono state cancellate, idem i profili su Twitter, con i truffatori che si sono dileguati alla velocità della luce.
John McAfee invece fu un promotore di Safex (anche questa poi crollata), di Electroneum, di Burst e Digibiyte. Anche se sono stati tweet estemporanei e ben diversi dalle compagne mediatiche fatte da Facchinetti e dalla vera e propria cospirazione dietro Catge durata 1 anno intero.


COIN OF CHAMPIONS (COC)
Precisiamo che questo token, per il momento, seppur dumpato rispetto a 4 mesi (perdendo il 67%) non è paragonabile ai due esempi riportati sopra (EMAX e Cage). Almeno per il momento. Il problema è che spesso a pensar male ci si azzecca. 
Probabilmente c'è un minimo di credibilità in più perchè qui le sponsorizzazioni sono tante:
-F.Inzaghi
-R.Carlos
-Ronaldinho
-M.Materazzi
-C.Vieri
-A.Nesta
-C.Colabello (ex giocatore di MLB)
e molti altri. Qual è il problema di questo token? Ci sono indirizzi che hanno tanta supply e il proprietario del contratto non ha rinunciato allo stesso (quindi è possibile modificarlo).
Ovviamente con questo non si intende dire che sarà un caso identico ai due esempi citati sopra (anche se potrebbe) ma solo di fare sempre le proprie ricerche prima di investire in qualsiasi progetto (DYOR). Che ci sia un influencer dietro o delle sponsorizzazioni non vuol dire nulla perchè...basta pagare. 

venerdì 18 febbraio 2022

Rug Pull ed Exit Scam Per Catge: Tutto Finito!

Noi avevamo già messo in guardia tutti gli utenti che Catge era uno scam. In realtà nel nostro primo articolo che puoi trovare qui (Catge Sarà Il Nuovo Dogecoin?), l'avevamo etichettata come shitcoin (ovvero una scommessa, se proprio si voleva comprarla: comprare, fare profitto e vendere). Quando poi si è passati alla versione 2 avevamo avvertito che lo scam prima o poi sarebbe giunto. Di solito questi token durano anche meno, tuttavia se c'è una discreta community dietro (a livello di numeri) e gli utenti sono inesperti gli scam possono protrarsi anche mesi ed è questo quello che è successo.
Che si sentisse puzza di bruciato era evidente già dal dump di giugno 2021, come scrivemmo. I motivi che avevano portato al cambio di contratto quindi di token erano quantomeno fantasiosi (whale e bot che vendevano e poi fondi rubati?!?). Questo token era già stato azzerato praticamente perdendo market cap in modo inesorabile e costante per 7/8 mesi, passando da oltre 80 milioni di market cap a 2 milioni di market cap. Già questo basta per dire che qualcosa non funziona perchè si tratta di un -98%. Chiaramente negli ultimi mesi anche il resto del mercato cripto ha perso circa il 40/50% ma si tratta di paragoni improponibili. Oggi, è avvenuto il Rug Pull (Exit Scam) che ormai era atteso da mesi. Probabilmente il team aspettava qualche grosso acquisto, prima di vendere tutto definitivamente, rimanendo gli scommettitori (definire Catge un investimento è troppo come cosa) con un pugno di mosche in mano (la market cap da circa 2 milioni è scesa sotto i 200.000$). Come prevedibile, in seguito le pagine social (Twitter) e i gruppi Telegram sono stati cancellati.
Noi scriviamo questo articolo perchè non vogliamo che le crypto passino come scam. Sicuramente Catge non è il primo scam e non sarà l'ultimo, tuttavia si tratta di uno degli scam più lunghi della storia (e questo dimostra l'inesperienza degli italiani in questo settore). Di solito i Rug Pulls e gli Exit Scam sono veloci, questo è stato un lungo e continuo declino di 8 mesi con la gente "invogliata" a comprare con false promesse.
Ricordiamo che questo token era stato sponsorizzato lo scorso anno anche da Facchinetti in alcuni suoi tweet (spacciato prima per facente parte del team e poi per semplice investitore):
Probabilmente però la storia di Catge parte ancora da più lontano. Prima della nascita di questa shitcoin italiana, c'era un altro token (sempre sulla BSC) chiamato Anubi. Anubi finì allo stesso modo (anche se ebbe una storia molto più breve) e molti membri truffati di quel gruppo promisero di organizzarsi su un altro gruppo per creare un nuovo token. Effettivamente nei primi messaggi sul gruppo di Catge, si legge questo:


CAMPANELLI D'ALLARME
1) Sito scritto in un inglese maccheronico
2) Roadmap al limite del comico ("macchina stampa-banconote", al di là di quello che volesse dire, in che modo avrebbe potuto migliorare la tokenomics di una shitcoin?)
3) False promesse e robe inventate (tipo la nota crociera che veniva sponsorizzata sui social)
4) Profili fake (i founders tra cui la fantomatica Anna erano anonimi con profili creati da un giorno all'altro. E' vero, nel mondo crypto, molti founders usano pseudonimi e sono anonimi ma quantomeno sono già stati inglobati in altri progetti in passato oppure presentano diverse decine di migliaia di followers che per quanto eventualmente "comprabili" garantiscono comunque un'affidabilità maggiore)
5) V2 (come già detto, le fantasiose motivazioni dietro il cambio di contract con whale e bot che vendevano più il furto di fondi erano un grossissimo campanello d'allarme già 7 mesi fa)
6) Liquidità non bloccata (vendite progressive e continue del dev team e dei founders che hanno continuamente affossato il prezzo con la gente "invogliata" a comprare nei dip)
7) Wallet con grossa supply (in seguito sono stati utilizzati dei multisender ma come messo in guardia nei precedenti articoli, c'erano wallet inizialmente che detenevano gran parte della supply. Questo è il creatore del token: 0xe626734328f9859b1dDFA6B0C47158E72f76e015 )
8) No audit
9) Infine i dev non hanno rinunciato al contract. Non rinunciare al contract vuol dire modificarlo a piacimento come e quando si vuole (ovvero modificare le fee, impedire le vendite, immettere nuova supply, etc)

La truffa è stata fatta "bene", anzi più che fatta bene, ben riuscita. Lo scam faceva acqua da tutte le parti, nessun founders diramerà mai comunicati per mezzo di un gruppo Telegram.
Il problema in questo caso non è stato "perdere quello che si era disposti a perdere" (mantra per gambling e shitcoin) ma perseverare in un token con una decina di bandiere rosse e che aveva già rug-pullato a giugno 2021. Ora, il dev team cosa farà? Probabilmente staranno già lavorando al prossimo scam. Uno degli insegnamenti più grandi di questa storia è: stare lontano dai token italiani o quantomeno, se si vuole fare gambling sulle shitcoin, mai holdare.

Se vuoi approfondire vai qui: 
Se vuoi saperne di più su come riconosce scam, vai qui: 

mercoledì 16 febbraio 2022

Come Funziona Tarot: Lending, Borrowing e Leveraged Farming

Tarot Finance è una piattaforma di lending e borrowing che gira su Fantom, la particolarità di questa dapps è la possibilità di usare la leva. Puoi approfondire qui: Come Funziona Il Farming In Leva: Alti Rendimenti e Rischi
Ogni pool garantisce 3 opportunità:
1) Borrow (deposito del LP token per chiedere un prestito)
2) Lending (semplice deposito anche di un solo asset per maturare interessi)
3) Farming (dove posso usare la leva "Leverage" e in tempo reale, in base alla leva scelta, leggerò le soglie di liquidazione)

Per ogni pool, noterò alcune caratteristiche:
-Total Supply
-Total Borrowed
-Utilization (rapporto tra lending/borrowing. Un 100% di utilizzo m'impedirebbe in modo temporaneo il prelievo ma riceverei un APR molto alto)
-Supply APR (guadagno ottenuto)
-Borrow APR (costo del prestito)
-Farming APR (rewards: swap fee, strategie automatiche, token Tarot)


FARMING E LENDING IN LEVA
Se non sai come configurare il network di Fantom, vai qui: Come Configurare Fantom Su Metamask e Farming Su Abracadabra
Il farming è possibile utilizzarlo dopo aver depositato un token LP  grazie al successivo borrow.

Ricordo che si viene liquidati se:
-se prendo in prestito una stable e il collaterale dumpa
-se prendo in prestito un asset volatile che sale troppo di prezzo rispetto al mio collaterale

Ovviamente io potrò prendere in prestito lo stesso LP token o un singolo asset tipo Fantom, swapparlo in un altro asset, ri-utilizzare un pool, ottenendo una leva 2. Le ricompense APR sono pagate in token Tarot che posso vendere, per aumentare il mio LP token e di conseguenza il collaterale. Il costo di liquidazione è il capitale depositato+4% di fee. 
Tarot utilizza un sistema chiamato "Flash Borrowing": ovvero deposito un collaterale, chiedo un prestito (borrow) che viene, a sua volta, ri-depositato come collaterale. Sostanzialmente deposito LP token e i due asset generano un interesse. Questo LP depositato, apre un prestito che viene nuovamente ri-depositato come collaterale.
Ad esempio io posso depositare un LP token in un pool (tipo fUSDT/FTM), ottenere Tarot, dumparlo, chiedere un prestito di fUSDT (ad esempio 1/2 del mio collaterale depositato) ed andare a ri-depositarlo come LP token. Per quanto riguarda la soglia di liquidazione devo fare attenzione al TWAP Price (Time-Weighted Average Price), se ad esempio chiedo un prestito in fUSDT e Fantom diminuisce di prezzo, diminuirà anche il nostro collaterale. Liquidation Prices è la soglia di liquidazione e dividendola per il TWAP Price si ottiene la perdita affinchè l'asset ci porti alla liquidazione (2, vorrebbe dire "avere un ribasso di 2 volte del valore attuale" rispetto al mio collaterale).
Potrei anche depositare LP token, chiedere un prestito in Fantom, swapparlo in fUSDT e poi depositarlo nuovamente (in questo caso, verrei liquidato se Fantom sale troppo di prezzo).
Infine potrei utilizzare il Leveraged Farming: deposito LP token ed uso la Leva (farmerò sempre Tarot). Ovviamente in questo caso, anche l'Impermanent Loss verrebbe amplificata in basa alla leva (una leva 10, me l'amplificherebbe di circa 10 volte). Otterrò cTarot che è la garanzia collateralizzata più i prestiti richiesti.


Un'altra piattaforma particolare sempre su Fantom è questa: Come Funziona Tomb Finance: Il Signoraggio